Infogérance à Paris 16e : un SLA qui protège vos dossiers et la continuité d’activité
Une entreprise du 16e arrondissement n’a pas seulement besoin d’un technicien disponible en cas de panne. Elle doit pouvoir travailler sans interruption, protéger ses informations confidentielles et obtenir une réponse claire lorsqu’un incident bloque l’activité. Une offre d’infogérance Paris 16e associe donc support quotidien, intervention sur site, supervision, cybersécurité et reprise d’activité, avec des engagements de service adaptés aux usages de l’entreprise.
Ce que couvre une infogérance utile au quotidien
L’infogérance consiste à confier tout ou partie de la gestion du système d’information à un prestataire. À la différence d’une maintenance ponctuelle, qui intervient après un problème, elle organise une surveillance continue, la prévention des incidents et l’évolution du parc. L’objectif est de réduire les interruptions visibles par les collaborateurs et d’éviter que l’informatique ne devienne un frein commercial, opérationnel ou réglementaire.
Support, parc informatique et maintenance préventive
Le socle d’un service managé comprend généralement un helpdesk pour les utilisateurs, la prise en main à distance, la gestion des postes de travail, des serveurs, des imprimantes, du Wi-Fi, du réseau et des accès Microsoft 365. Le prestataire suit les mises à jour, le patch management, les licences, les équipements vieillissants et les alertes techniques avec une solution RMM dédiée à la supervision et à l’administration à distance.
Cette approche convient à une PME sans DSI interne, mais aussi à une direction informatique qui souhaite déléguer le support de premier niveau. Les demandes récurrentes, comme un accès bloqué, un poste lent, une boîte mail saturée ou une imprimante indisponible, sont traitées à distance. Les incidents matériels, les travaux réseau, le câblage, le remplacement d’un équipement ou un déménagement informatique nécessitent en revanche une intervention sur site planifiée.
Superviser avant que les utilisateurs ne signalent la panne
La valeur d’une infogérance se mesure aussi à ce qui n’arrive pas : un disque remplacé avant sa défaillance, une capacité de stockage ajustée avant saturation ou un équipement réseau obsolète identifié lors d’un audit. La supervision 24/7 des serveurs, des sauvegardes et des protections de sécurité permet de détecter les signaux faibles et d’ouvrir un ticket avant que l’activité ne soit stoppée.
La proximité dans le 16e : utile, mais à encadrer par un SLA
Un prestataire local peut intervenir à Auteuil, Passy, La Muette, Trocadéro, Iéna, Porte Dauphine, Victor Hugo ou avenue Foch. Cette proximité compte dans les immeubles sécurisés, les copropriétés soumises à des règles d’accès, les bâtiments anciens où le réseau doit être adapté avec précaution ou lorsqu’un serveur, un pare-feu ou une liaison internet doit être manipulé sur place.
Guide officiel pour sécuriser votre système d’information — Découvrez 42 mesures concrètes pour renforcer efficacement la sécurité de votre système d’information.
Temps de prise en charge, temps d’intervention et temps de résolution
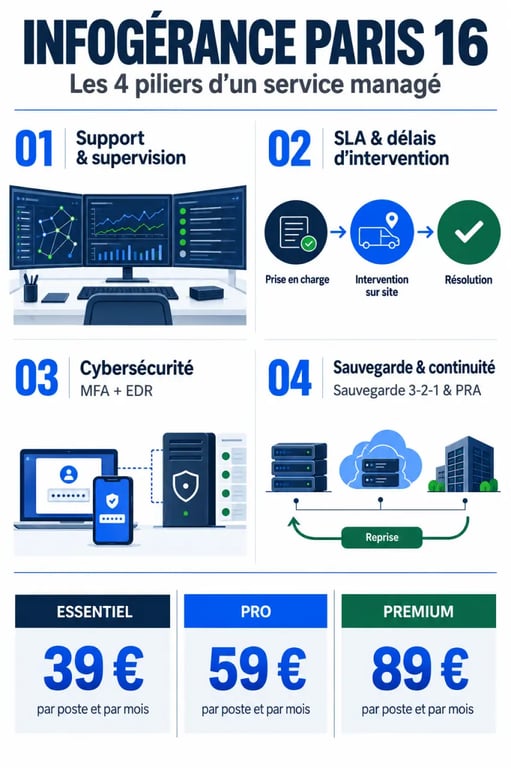
Ne confondez pas ces trois délais dans un devis. Le temps de prise en charge correspond à l’accusé de réception et au début du traitement. Le temps d’intervention sur site indique quand un technicien peut se déplacer. Le temps de résolution dépend, lui, de la cause de l’incident : un accès Microsoft 365 se corrige souvent rapidement, tandis qu’une panne matérielle, une restauration ou un incident opérateur peut demander davantage de temps.
Pour une urgence bloquante, certains prestataires annoncent une intervention possible dans la même demi-journée, voire sous 4 heures selon le contrat. Les demandes non bloquantes peuvent être planifiées sous 24 à 48 heures. Ces annonces ne remplacent pas un SLA écrit. Vérifiez les plages horaires, l’astreinte éventuelle, les niveaux de priorité, les exclusions et les conditions d’accès aux locaux.
Considérez le SLA comme une jauge de risque, et non comme une simple promesse de rapidité. Un cabinet dont les rendez-vous, la messagerie sécurisée ou les dossiers sont indisponibles ne subit pas la même perte qu’une équipe pouvant poursuivre son activité dans un environnement cloud. La question à poser est donc la suivante : quelle indisponibilité maximale chaque outil critique peut-il supporter ? Cette analyse aide à calibrer les priorités, la redondance internet, les postes de secours et le plan de reprise, sans payer une couverture uniforme pour tous les équipements.
Cybersécurité, sauvegardes et continuité : le vrai périmètre de protection
Une assistance informatique seule ne suffit pas à protéger un système d’information. Le phishing, les compromissions de comptes, les ransomwares et les fuites de données exigent une défense organisée autour des identités, des terminaux, de la messagerie, du réseau et des sauvegardes.
Des contrôles concrets contre les accès frauduleux
Une offre sérieuse peut inclure l’authentification multifacteur, ou MFA, pour Microsoft 365 et les accès sensibles, un EDR managé 24/7 tel que Microsoft Defender for Endpoint ou SentinelOne, le filtrage de la messagerie et du DNS, ainsi que la gestion des correctifs. La segmentation en VLAN limite la propagation d’un incident entre les usages. Une architecture zero-trust impose de vérifier les accès plutôt que de faire confiance au seul réseau interne.
La dimension humaine reste déterminante. Des comptes administrateurs partagés, une pièce jointe ouverte trop vite ou un mot de passe réutilisé peuvent contourner les meilleurs outils. La sensibilisation des équipes, la traçabilité des accès et un reporting mensuel donnent à la direction une vision exploitable du niveau de risque.
Sauvegarder ne veut pas dire pouvoir restaurer
La stratégie 3-2-1 repose sur trois copies de données, sur deux supports différents, dont une copie hors site. Elle peut être complétée par un chiffrement AES-256 et une sauvegarde immuable, qui ne peut pas être modifiée ou supprimée pendant une durée définie. Les tests périodiques de restauration sont indispensables : ils valident les délais réels, l’intégrité des données et l’ordre de redémarrage des applications.
Le PRA, ou plan de reprise d’activité, précise ce qui doit être restauré après une panne majeure, une inondation ou une attaque. Il ne doit pas rester théorique. Les rôles, les accès d’urgence, les dépendances entre logiciels et la communication aux collaborateurs doivent être testés. Lors d’une panne majeure, des systèmes critiques ont ainsi pu être restaurés en quelques heures grâce à un PRA et à des sauvegardes répliquées.
Adapter l’infogérance aux métiers à données sensibles
Les cabinets d’avocats, études notariales, cabinets médicaux, family offices, sociétés financières et sièges sociaux du 16e ne manipulent pas les mêmes données ni les mêmes contraintes. Le prestataire doit commencer par comprendre les flux métier avant de recommander une solution standardisée.
- Avocats et notaires : gestion stricte des droits d’accès, MFA, protection du secret professionnel, compatibilité avec le RPVA ou le RPVN, signature électronique eIDAS, archivage et coffre-fort numérique selon les besoins.
- Professionnels de santé : sécurisation des postes, messagerie MSSanté, compatibilité avec Sesam-Vitale et les applications métier. Lorsque des données de santé sont hébergées, le recours à un environnement HDS doit être examiné.
- Directions et family offices : cloisonnement des accès, protection de la messagerie, traçabilité, sauvegardes et processus d’approbation adaptés aux données patrimoniales et aux échanges confidentiels.
Le RGPD impose une gestion rigoureuse des données personnelles. NIS2 concerne les entités essentielles ou importantes. Il ne faut donc pas l’invoquer automatiquement, mais vérifier si l’organisation entre dans son champ. Un RSSI mutualisé peut accompagner cette analyse, formaliser les politiques de sécurité et prioriser les investissements.
Comparer les forfaits et démarrer par un audit exploitable
Le prix d’une infogérance dépend du nombre de postes, des serveurs, des sites, des télétravailleurs, des applications critiques et des exigences de sécurité. Les forfaits affichés sur le marché commencent notamment à 39 € par poste et par mois pour un niveau Essentiel, 59 € pour une formule Pro et 89 € pour une offre Premium. Ces repères ne suffisent pas : le périmètre réel fait toute la différence.
| Point à comparer | À demander avant de signer |
|---|---|
| Support | Horaires, canaux de contact, utilisateurs inclus et prise en charge à distance |
| SLA | Priorités, délai de prise en charge, intervention sur site, astreinte et exclusions |
| Sécurité | MFA, EDR, filtrage, supervision et accompagnement en cas d’incident |
| Sauvegarde et PRA | Volumes, rétention, chiffrement, immutabilité, tests et délais de restauration |
| Réversibilité | Documentation, restitution des accès, transfert des sauvegardes et accompagnement au changement |
L’audit initial doit inventorier les équipements et les licences, cartographier le réseau, repérer les comptes à privilèges, vérifier les sauvegardes et identifier les risques de disponibilité. Il débouche sur une feuille de route chiffrée : actions urgentes, améliorations à court terme, budget de renouvellement et règles de gouvernance.
Avant de choisir un prestataire d’infogérance à Paris 16e, demandez un échange centré sur vos outils critiques, vos contraintes de confidentialité et vos délais acceptables d’interruption. Demander un audit ou un devis personnalisé permet ensuite de comparer des engagements réellement comparables.