Assurance cyber : 4 garanties pour éviter qu’une cyberattaque ne bloque durablement votre entreprise
Une cyberattaque peut interrompre la production, bloquer la messagerie, compromettre des données clients ou provoquer une fraude en quelques heures. Pour une entreprise, il faut donc renforcer la sécurité informatique, mais aussi anticiper le coût d’un sinistre et organiser une réponse rapide. Une assurance cyber apporte une protection financière et opérationnelle, à condition de choisir des garanties adaptées à l’activité, aux données traitées et aux obligations à respecter après l’attaque.
Les risques cyberattaque assurés commencent par des menaces très concrètes
Les cybercriminels visent les grandes organisations comme les TPE, PME et ETI. Les attaques sont souvent massives et automatisées. Une petite structure disposant de peu de ressources informatiques peut donc être repérée puis ciblée au même titre qu’un groupe international. En France, 60 % des victimes de cyberattaques étaient des PME en 2023. Les TPE, PME ou ETI représentent aussi 40 % des victimes de ransomware.
Rançongiciel, hameçonnage et intrusion réseau
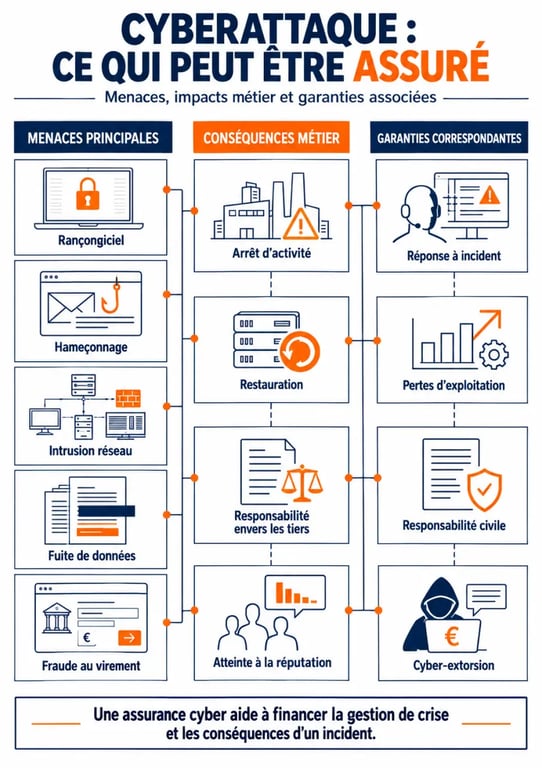
Le rançongiciel, ou ransomware, chiffre les fichiers de l’entreprise et réclame une rançon contre une clé de déchiffrement ou la non-publication des données dérobées. Le phishing, aussi appelé hameçonnage, cherche à obtenir un mot de passe, un accès à la messagerie ou la validation d’un faux ordre de paiement. Une intrusion réseau peut ensuite permettre à l’attaquant de se déplacer dans le système d’information, d’effacer des traces ou d’exfiltrer des données.
Les malwares, le déni de service, le piratage de comptes et les faux ordres de virement international font également partie des risques à examiner. Une attaque ne se manifeste pas toujours par un écran bloqué. Une fraude discrète dans la boîte mail d’un dirigeant ou d’un fournisseur peut provoquer une perte immédiate, sans interrompre les outils de l’entreprise.
Vol de données et atteinte aux actifs numériques
Les données clients, les dossiers RH, les fichiers comptables, les plans, les secrets de fabrication et les accès cloud sont des actifs stratégiques. Leur vol ou leur divulgation peut entraîner une violation de données, des frais de notification, des demandes de partenaires et une perte de confiance durable. Les risques cyberattaque assurés ne se limitent donc pas aux dommages matériels. Ils concernent aussi la confidentialité, l’intégrité et la disponibilité des informations.
Mesurer l’impact métier avant de comparer les garanties
Le coût médian d’une attaque est estimé à 50 000 €. Ce montant ne résume pourtant pas l’exposition réelle d’une entreprise. Le préjudice dépend surtout du temps d’arrêt, de la capacité à restaurer les données, des engagements contractuels et de la dépendance aux outils numériques. Le coût moyen d’un rançongiciel évoqué dans le secteur atteint 133 000 dollars.
Quand l’informatique devient un point de dépendance
Dans beaucoup d’entreprises, le système d’information soutient en permanence les commandes, les stocks, les plannings, la facturation, le service après-vente et l’accès aux sites. Si ce support tombe en panne, chaque service perd progressivement ses repères. Cartographier cette chaîne de dépendance permet d’identifier les applications à restaurer en premier, les procédures manuelles possibles et le nombre d’heures d’arrêt réellement supportables. Cette analyse aide aussi à fixer un plafond d’indemnisation pertinent, plutôt qu’un montant standard.
Les quatre postes de préjudice à anticiper
- Les pertes d’exploitation : chiffre d’affaires non réalisé, marge perdue, surcoûts pour maintenir l’activité ou rattraper les retards.
- Les frais de gestion de crise : expertise informatique, investigation, restauration, conseil juridique, communication et assistance aux personnes concernées.
- La responsabilité envers les tiers : réclamations de clients, de partenaires ou de personnes dont les données ont été exposées.
- L’atteinte à la réputation : perte de confiance, appels d’offres fragilisés et nécessité d’expliquer les mesures prises.
Une police cyber bien dimensionnée doit couvrir l’enchaînement de ces conséquences, et pas uniquement l’incident technique initial. La prévention réduit la probabilité d’attaque. L’assurance aide à absorber les coûts lorsqu’un sinistre survient.
Ce que couvre une assurance cyber et ce qu’il faut vérifier
L’assurance cyber-risques est conçue pour financer et coordonner la réponse à un incident touchant un système de traitement automatisé de données. Les contrats diffèrent selon l’assureur, le secteur et le niveau de maturité de l’entreprise. Il faut donc comparer les libellés, les plafonds, les franchises et les exclusions avant de souscrire.
Guide officiel : réagir efficacement à une cyberattaque — Découvrez les étapes à suivre pour limiter les dégâts, alerter les bons interlocuteurs et reprendre l’activité après une cyberattaque.
| Besoin après attaque | Garantie à rechercher | Point de vigilance |
|---|---|---|
| Identifier et contenir l’intrusion | Frais de réponse à incident et expertise | Vérifier l’accès à une cellule de crise disponible 24/7 |
| Redémarrer les outils et récupérer les fichiers | Restauration des données et frais supplémentaires | Contrôler les plafonds et les conditions liées aux sauvegardes |
| Compenser l’arrêt d’activité | Pertes d’exploitation cyber | Examiner le délai de carence et le mode de calcul |
| Gérer une fuite de données | Responsabilité civile, défense et notification | Identifier les catégories de tiers couvertes |
| Faire face à une extorsion | Garantie cyber-extorsion selon le contrat | Ne jamais négocier ni payer sans l’accord de l’assureur et des experts |
Les exclusions méritent une lecture attentive. Un défaut de mesures de sécurité déclarées, une fraude connue avant la souscription, certains actes intentionnels ou les dommages sans lien avec l’incident peuvent ne pas être garantis. La fraude au virement peut aussi relever d’une garantie distincte. Demandez une confirmation écrite de la prise en charge des scénarios réellement redoutés pour votre entreprise.
Choisir une couverture adaptée à la taille et au profil de l’entreprise
Aucune entreprise n’est trop petite pour être ciblée, mais toutes n’ont pas la même exposition. Une agence qui traite peu de données sensibles n’évalue pas son risque comme un cabinet médical, un site e-commerce, un industriel connecté ou une société de services dépendante d’une plateforme cloud. Les garanties doivent suivre les usages, et pas seulement la taille de l’effectif.
Les critères à communiquer lors d’une demande de devis
Pour obtenir une proposition utile, préparez le chiffre d’affaires, le nombre de salariés, les activités critiques, les données conservées, les fournisseurs informatiques, les sauvegardes disponibles et les incidents antérieurs. Indiquez aussi les mesures en place : authentification multifacteur, pare-feu, antivirus, anti-malware, mises à jour et sensibilisation au phishing. Ces éléments permettent d’apprécier l’assurabilité et d’éviter une couverture inadaptée.
Une comparaison pertinente porte sur le plafond global, les sous-limites par garantie, la franchise, le délai de carence applicable aux pertes d’exploitation, le périmètre territorial et les prestataires mobilisables. Les grandes entreprises sont plus souvent assurées : 87 % d’entre elles ont souscrit une assurance cyber, contre moins de 8 % des ETI. Cette différence montre l’intérêt d’examiner le sujet avant qu’un sinistre ne révèle une lacune de couverture.
Réagir dans les premières heures pour préserver l’activité et l’indemnisation
Après une cyberattaque, l’improvisation peut aggraver les dommages. Isolez les équipements suspects sans détruire les preuves, prévenez les interlocuteurs internes désignés, conservez les journaux et les captures utiles, puis contactez rapidement l’assureur ou le dispositif d’assistance prévu au contrat. L’expert mandaté aide à qualifier l’attaque, à contenir sa propagation et à organiser le retour à l’activité.
- Consignez l’heure de découverte, les systèmes touchés, les comptes utilisés et les premiers symptômes.
- N’effacez pas les éléments techniques et ne restaurez pas précipitamment une sauvegarde potentiellement contaminée.
- Déclarez le sinistre selon les modalités et les délais du contrat, puis suivez les instructions de la cellule de crise.
- Évaluez l’exposition des données et les obligations d’information applicables avec les spécialistes compétents.
- Déposez plainte auprès des autorités compétentes. Pour certains contrats relevant du cadre prévu par le Code des assurances, le dépôt doit intervenir au plus tard dans les 72 heures suivant la connaissance de l’atteinte pour préserver l’indemnisation.
Cette préparation ne traduit pas une faiblesse. Elle organise la continuité d’activité. Une assurance cyber associée à des sauvegardes testées, à des procédures de crise et à une équipe sensibilisée permet de limiter les conséquences d’un incident potentiellement paralysant et de reprendre plus rapidement les opérations.